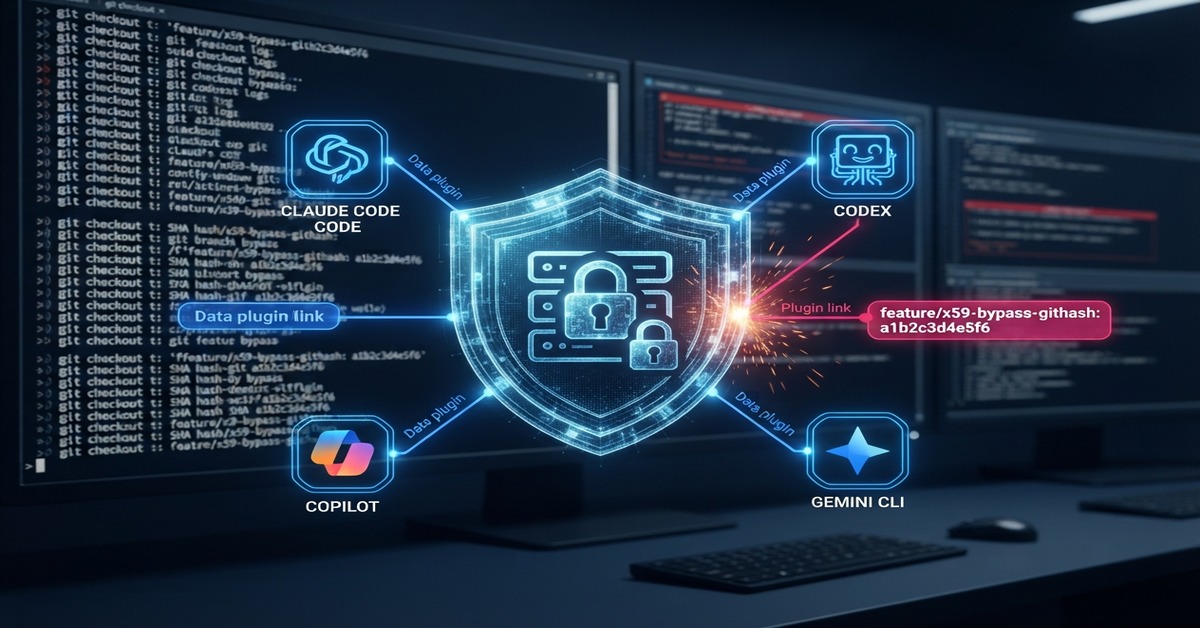

Respuesta directa. Plugin4Shell es una vulnerabilidad de ejecucion remota de codigo (RCE) zero-click descubierta por la firma de ciberseguridad Air Security el 17 de septiembre de 2026, que afecta a los cuatro principales agentes de IA para programar: Claude Code de Anthropic, Codex de OpenAI, GitHub Copilot de Microsoft y Gemini CLI de Google. El exploit permite a un atacante que controla el repositorio de un plugin intercambiar codigo auditado por una version maliciosa, sorteando el mecanismo de SHA-pinning que supuestamente garantiza la integridad del codigo. Anthropic y OpenAI ya lanzaron parches, pero GitHub Copilot y Gemini CLI siguen sin solucion: el 90% de las empresas Fortune 500 que usan Copilot permanecen expuestas.
Puntos clave
- Ataque zero-click: Los agentes actualizan plugins automaticamente, por lo que el codigo malicioso se ejecuta sin interaccion del usuario.
- Cuatro agentes afectados: Claude Code, OpenAI Codex, GitHub Copilot y Gemini CLI comparten la misma falla en el mecanismo de SHA-pinning.
- Dos sin parche: Microsoft no libero fix para Copilot (90% de las Fortune 500 lo usan) y Google retiro Gemini CLI sin repararlo.
- Impacto masivo: Los plugins corren con los mismos privilegios del usuario, dando acceso a credenciales, archivos y sistemas conectados.
Como funciona el ataque: bypass del SHA-pinning
Los agentes de IA para programar instalan complementos o plugins desde marketplaces en linea. Para prevenir ataques a la cadena de suministro, cada marketplace fija cada plugin a una version especifica y revisada mediante un hash SHA de 40 caracteres que identifica una instantanea exacta del codigo. Este mecanismo, conocido como SHA-pinning, deberia garantizar que el codigo que se ejecuta localmente coincide con el que paso la auditoria.
Plugin4Shell rompe esa garantia. El vector explota una particularidad de git: cuando existe una rama cuyo nombre coincide con el hash SHA fijado, git resuelve la referencia a la rama en lugar del commit, porque prioriza los nombres de referencias sobre los identificadores de objetos. Un atacante que controla el repositorio del plugin crea una rama con el mismo nombre del hash de 40 caracteres hexadecimales. Cuando el agente ejecuta git checkout, descarga el codigo malicioso de la rama mientras el pin aparenta seguir validado.
Los investigadores Or Nevo, Dor Granat y Niv Hoffman, de Air Security, describen la falla como un bypass del SHA-pinning: el agente verifica el commit que el marketplace fijo, pero nunca verifica que ese commit llego alli realmente. Como tanto Claude Code como Codex actualizan los plugins instalados de forma automatica por defecto, el ataque se ejecuta sin que el desarrollador haga clic en nada.
Dos vias de explotacion identificadas
Air Security documento dos escenarios de ataque concretos. En el primero, el atacante envia un plugin benigno a un marketplace de confianza, el complemento pasa la revision y posteriormente el atacante reemplaza el contenido original con codigo malicioso. La revision inicial fue legitima, pero el repositorio upstream cambia despues.
En el segundo escenario, el atacante secuestra el repositorio de un autor legitimo y empuja la version maliciosa a cada agente que tenga ese plugin instalado, eludiendo el mecanismo de SHA-pinning que fue creado especificamente para contener este tipo de ataques. Air Security ya habia demostrado este tipo de secuestros masivos en sus proof-of-concept anteriores, bautizados como SkillJacking y RepoJacking.
Estado de los parches: dos agentes protegidos, dos expuestos
Air Security reporto la vulnerabilidad a los cuatro proveedores en junio de 2026. Anthropic y OpenAI reaccionaron con parches: Claude Code se soluciono en la version 2.1.179 y Codex en la 0.146.0. Sin embargo, Microsoft y Google dejaron a sus usuarios desprotegidos.
| Agente de IA | Proveedor | Estado del parche | Mitigacion |
|---|---|---|---|
| Claude Code | Anthropic | Parchado (v2.1.179) | Actualizar |
| Codex | OpenAI | Parchado (v0.146.0) | Actualizar |
| GitHub Copilot | Microsoft | Sin parche | Eliminar plugins |
| Gemini CLI | No se reparara | Migrar a Antigravity |
Microsoft recibio la divulgacion en junio de 2026 pero no ha publicado un fix. Un portavoz de GitHub sostiene que la vulnerabilidad no afecta a su plataforma porque GitHub no permite crear ramas o tags con nombres que se parezcan a hashes SHA. Sin embargo, los investigadores de Air senalaron que esta mitigacion es insuficiente: los marketplaces tambien pueden alojarse en otras plataformas como Bitbucket o servidores git corporativos, donde el truco si funciona.
Google, por su parte, decidio retirar Gemini CLI en lugar de parchearlo y recomendo a los usuarios migrar a Antigravity, su nuevo entorno de desarrollo agentico que no implementa el mismo modelo de SHA-pinning. Casi el 90% de las empresas Fortune 500 usan Copilot, segun datos de Microsoft, lo que convierte a Plugin4Shell en una exposicion de escala empresarial sin precedentes.
La cadena de suministro de IA como nuevo frente de ciberseguridad
Plugin4Shell esta siendo calificado como el primer ataque a la cadena de suministro de IA documentado. En lugar de atacar el modelo o el agente directamente, el exploit compromete los marketplaces de confianza que distribuyen los plugins. Esto significa que un solo repositorio comprometido puede alcanzar millones de desarrolladores y maquinas simultaneamente.
Los plugins se ejecutan con los mismos privilegios que el usuario del agente, por lo que el codigo malicioso puede acceder a archivos locales, credenciales, variables de entorno, claves API y cualquier sistema conectado al entorno de desarrollo. La superficie de ataque no es el modelo de lenguaje, sino la infraestructura de confianza que lo rodea.
Este hallazgo reaviva el debate sobre la seguridad agentica que ha copado titulos en 2026. Dario Amodei, CEO de Anthropic, advirtio la semana pasada sobre la necesidad de frenar el ritmo de desarrollo de la IA. Sam Altman (OpenAI), Elon Musk (xAI) y Demis Hassabis (Google DeepMind) respaldaron ese llamado. Paradojicamente, Anthropic fue uno de los dos proveedores que si parcheo la falla, mientras que las companias que minimizaron las alertas siguen expuestas.
Hey Google, que es Plugin4Shell y como me afecta?
Plugin4Shell es una vulnerabilidad de seguridad que afecta a los asistentes de programacion con IA como Claude Code, Copilot y Codex. Permite a un atacante reemplazar codigo de un plugin por una version maliciosa sin que tu hagas nada. Si usas GitHub Copilot o Gemini CLI, que no tienen parche, la unica proteccion es desactivar los plugins hasta que exista una solucion oficial.
Que NO hacer
- No ignorar las actualizaciones de Claude Code o Codex. Si usas versiones anteriores a 2.1.179 o 0.146.0 respectivamente, sigues vulnerable. Actualizar es la unica mitigacion completa.
- No asumir que GitHub te protege por completo. Aunque GitHub bloquea nombres de ramas tipo SHA, los marketplaces pueden alojarse en Bitbucket o servidores propios donde el ataque si funciona.
- No dejar plugins instalados en Copilot o Gemini CLI sin mitigacion. Sin parche disponible, la unica opcion es eliminar los plugins por completo hasta que se publique un fix.
- No confiar solo en el SHA-pinning como garantia de integridad. Plugin4Shell demuestra que el pin puede parecer validado mientras el codigo real ya fue intercambiado. Verifica el contenido, no solo el hash.
- No ejecutar agentes de IA con privilegios innecesarios. Los plugins corren con tus permisos. Usa cuentas de desarrollo con minimos privilegios para limitar el impacto de un compromiso.
Preguntas frecuentes
Que es Plugin4Shell y que agentes de IA afecta?
Plugin4Shell es una vulnerabilidad de ejecucion remota de codigo zero-click que afecta a Claude Code de Anthropic, Codex de OpenAI, GitHub Copilot de Microsoft y Gemini CLI de Google. Descubierta por Air Security el 17 de septiembre de 2026, permite a un atacante que controla el repositorio de un plugin intercambiar codigo auditado por una version maliciosa, eludiendo el mecanismo de SHA-pinning que garantizaba la integridad del codigo.
Como funciona el bypass del SHA-pinning en Plugin4Shell?
El ataque explota el comportamiento de git: cuando existe una rama cuyo nombre coincide con el hash SHA de 40 caracteres fijado por el marketplace, git resuelve la referencia a la rama en lugar del commit original, porque prioriza los nombres de referencias sobre los identificadores de objetos. El agente ejecuta git checkout y descarga el codigo malicioso de la rama, mientras el pin sigue aparentando estar validado. Como los agentes actualizan plugins automaticamente, el ataque no requiere interaccion del usuario.
Que agentes estan parchados y cuales siguen sin proteccion?
Anthropic parcheo Claude Code en la version 2.1.179 y OpenAI parcheo Codex en la 0.146.0. Microsoft no ha publicado un fix para GitHub Copilot, usado por casi el 90% de las Fortune 500. Google retiro Gemini CLI sin repararlo y recomendo migrar a Antigravity, su nuevo entorno agentico. Para usuarios de Copilot y Gemini CLI, la unica mitigacion disponible es eliminar los plugins instalados.
Que nivel de acceso obtiene un atacante con Plugin4Shell?
Los plugins se ejecutan con los mismos privilegios del usuario del agente de IA, por lo que el codigo malicioso puede acceder a archivos locales, credenciales, variables de entorno, claves API y cualquier sistema conectado al entorno de desarrollo. Air Security califica el impacto como acceso total a todos los activos y datos que el agente puede alcanzar, lo que convierte a Plugin4Shell en un riesgo de escala empresarial.
Como proteger a un equipo de desarrollo frente a Plugin4Shell?
La proteccion depende del agente. Para Claude Code y Codex, actualizar a las versiones parchadas (2.1.179 y 0.146.0) es la mitigacion completa. Para Copilot y Gemini CLI, eliminar todos los plugins instalados hasta que exista un parche oficial. Adicionalmente, usar cuentas de desarrollo con minimos privilegios, auditar los repositorios de origen de los plugins y restringir el uso de marketplaces alojados fuera de GitHub son medidas complementarias recomendadas por los investigadores.
Protege tu infraestructura digital con expertos en tecnologia
La seguridad de tu cadena de suministro de IA es critica para tu negocio. En datasoporte.cl encontraras soporte informatico profesional con ingenieria Nivel 3 para mantener tu infraestructura protegida.
Frase para video: Plugin4Shell demuestra que la seguridad de la IA no esta en el modelo, esta en la cadena de confianza que lo rodea.
